ISO/IEC 27001 ist der internationale Standard für ein Informationssicherheits-Managementsystem (ISMS), in der heute maßgeblichen Ausgabe ISO/IEC 27001:2022, die im Oktober 2022 veröffentlicht wurde. Er legt fest, wie eine Organisation Informationssicherheitsrisiken identifiziert, bewertet, behandelt und laufend überwacht, und er gilt für Betriebe jeder Größe und jeder Branche.
Wer wissen will, was ISO 27001 ist, findet auf vielen Anbieterseiten ein Logo und zwei Sätze. Für eine Kaufentscheidung reicht das nicht, denn ein Zertifikat beschreibt ein Managementsystem und nicht die Sicherheit jeder einzelnen Anwendung.
Der Unterschied zwischen Zertifikat und tatsächlicher Wirkung entscheidet darüber, ob eine Zertifizierung im Einkauf etwas wert ist. Wer den Aufbau kennt, vergleicht Anbieter anhand ihres Geltungsbereichs, ihrer Nachweise und ihrer Prozesse, statt sich auf ein Siegel zu verlassen.
ISO 27001 in einem Satz erklärt
Ein Satz, der trägt: ISO/IEC 27001 beschreibt, wie eine Organisation Informationssicherheit als System betreibt, von der Risikoanalyse bis zur regelmäßigen Kontrolle der Wirksamkeit. Der Standard definiert Anforderungen daran, wie Risiken systematisch identifiziert, bewertet, behandelt, überwacht und fortlaufend verbessert werden, so wie es die Internationale Organisation für Normung in ihrer Standardübersicht formuliert.
Ein ISMS ist keine Software, sondern eine Hausordnung
Wer ein Haus kauft, fragt nicht nur nach dem Schloss an der Haustür. Er fragt, wer den Schlüssel hat, wer den Rauchmelder prüft, wer den Flur reinigt und was passiert, wenn jemand die Tür offen lässt. Ein ISMS ist genau diese Hausordnung: ein Satz von Regeln, benannten Verantwortlichen und regelmäßigen Kontrollgängen, dokumentiert und damit überprüfbar.
Deshalb umfasst der Standard weit mehr als technische Schutzmaßnahmen. Governance, Verantwortlichkeiten, Prozesse, Dokumentation und regelmäßige Audits gehören dazu. Eine Firewall mit sauberem Regelwerk, aber ohne benannten Verantwortlichen und ohne Prüfzyklus erfüllt diese Anforderungen nicht.
Die maßgebliche Fassung ist ISO/IEC 27001:2022. Die frühere Ausgabe ISO/IEC 27001:2013 ist zurückgezogen, wer heute Zertifikate oder Altverträge prüft, sollte deshalb auf das Jahr 2022 achten. Der Standard ist branchenneutral und lässt sich vom Einzelunternehmen bis zum Softwareanbieter mit vielen Kundendaten anwenden.
Für den deutschen Markt kommt eine Besonderheit hinzu: Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt den BSI-Standard 200-1 als kompatibel zu ISO 27001 und ergänzt ihn um Empfehlungen aus ISO 27002. ISO 27001 ist damit international anschlussfähig, während IT-Grundschutz die hierzulande etablierte, methodisch konkrete Umsetzung liefert.
Für die Praxis: ISO 27001 ist eine freiwillige Norm. Verbindlich wird sie erst durch Kundenverträge, Ausschreibungen oder regulatorische Vorgaben, und auch dann prüft sie ein Managementsystem, nicht die Sicherheit einer einzelnen Anwendung.
Kernelemente des ISMS im Überblick
Ein ISMS verbindet Planung, Umsetzung, Prüfung und Verbesserung zu einem laufenden Prozess. Die folgenden Elemente zeigen, wie die einzelnen Aufgaben zusammenwirken und welche Fragen ein Käufer einem SaaS-Anbieter dazu stellen kann.
| Kernelement | Leitfrage | Konkretes Beispiel |
|---|---|---|
| Geltungsbereich | Welche Informationen, Systeme und Standorte sind erfasst? | Cloud-Plattform, Support-Team und Serverstandort |
| Risikoanalyse | Welche Bedrohungen gefährden die Informationen und wie wahrscheinlich sind sie? | Verlust von Kundendaten durch Fehlkonfiguration |
| Risikobehandlung | Welche Maßnahme senkt das Risiko auf ein akzeptables Niveau? | Zwei-Faktor-Authentifizierung für Administratoren |
| Statement of Applicability | Welche Maßnahmen aus Anhang A gelten und warum? | Begründung, warum eine Maßnahme nicht anwendbar ist |
| Richtlinien und Verantwortlichkeiten | Wer entscheidet, wer handelt und wer kontrolliert? | Benannter Informationssicherheitsbeauftragter |
| Schulung und Bewusstsein | Wissen Mitarbeitende, wie sie mit Daten umgehen sollen? | Jährliche Pflichtschulung zu Phishing |
| Vorfallmanagement | Wie wird ein Sicherheitsvorfall erkannt, gemeldet und behoben? | Festgelegter Meldeweg und Notfallplan |
| Interne Audits und Managementbewertung | Wirkt das ISMS und wird es verbessert? | Regelmäßiger Audit-Zyklus mit Maßnahmenliste |
Der Kreislauf hinter der Tabelle
Die Elemente greifen ineinander. Ein Vorfall kann die Risikoeinschätzung verändern; daraus folgen möglicherweise neue Maßnahmen. Ein internes Audit prüft, ob diese Maßnahmen umgesetzt wurden und wirken. So bleibt das ISMS mehr als eine Sammlung von Dokumenten.
Anhang A der Ausgabe 2022 enthält 93 Maßnahmen in vier Gruppen: 37 organisatorische, 8 personenbezogene, 14 physische und 34 technologische Maßnahmen. Unternehmen müssen nicht jede Maßnahme automatisch anwenden. Im Statement of Applicability wird festgehalten, welche Maßnahmen gelten und weshalb andere ausgeschlossen sind. Für Käufer ist diese Begründung oft aufschlussreicher als eine bloße Liste von Kontrollen.
Risikoanalyse und Risikobehandlung trennen
Die Risikoanalyse ermittelt, welche Informationen geschützt werden müssen, welche Bedrohungen bestehen und wie diese einzuschätzen sind. Die Risikobehandlung legt anschließend fest, wie das Unternehmen mit den Risiken umgeht: Es kann sie durch Maßnahmen verringern, vermeiden, übertragen oder bewusst akzeptieren. Diese Trennung macht nachvollziehbar, warum eine bestimmte Kontrolle gewählt wurde.
Prüffrage für Käufer: Wie führt der Anbieter von einem erkannten Risiko zu einer beschlossenen und überprüften Maßnahme?
Wer Informationssicherheit, Qualitätsmanagement und Umweltmanagement gemeinsam organisiert, kann gemeinsame Dokumente und Auditabläufe abstimmen. Hinweise zum Einführen integrierter Managementsysteme helfen, solche Schnittstellen einzuordnen. Bei SaaS-Anbietern gehören außerdem Datenschutzfragen zur Prüfung. Eine DSGVO-Compliance-Checkliste für Unternehmen bietet dafür eine ergänzende Orientierung.
Nutzen von ISO 27001 für Unternehmen
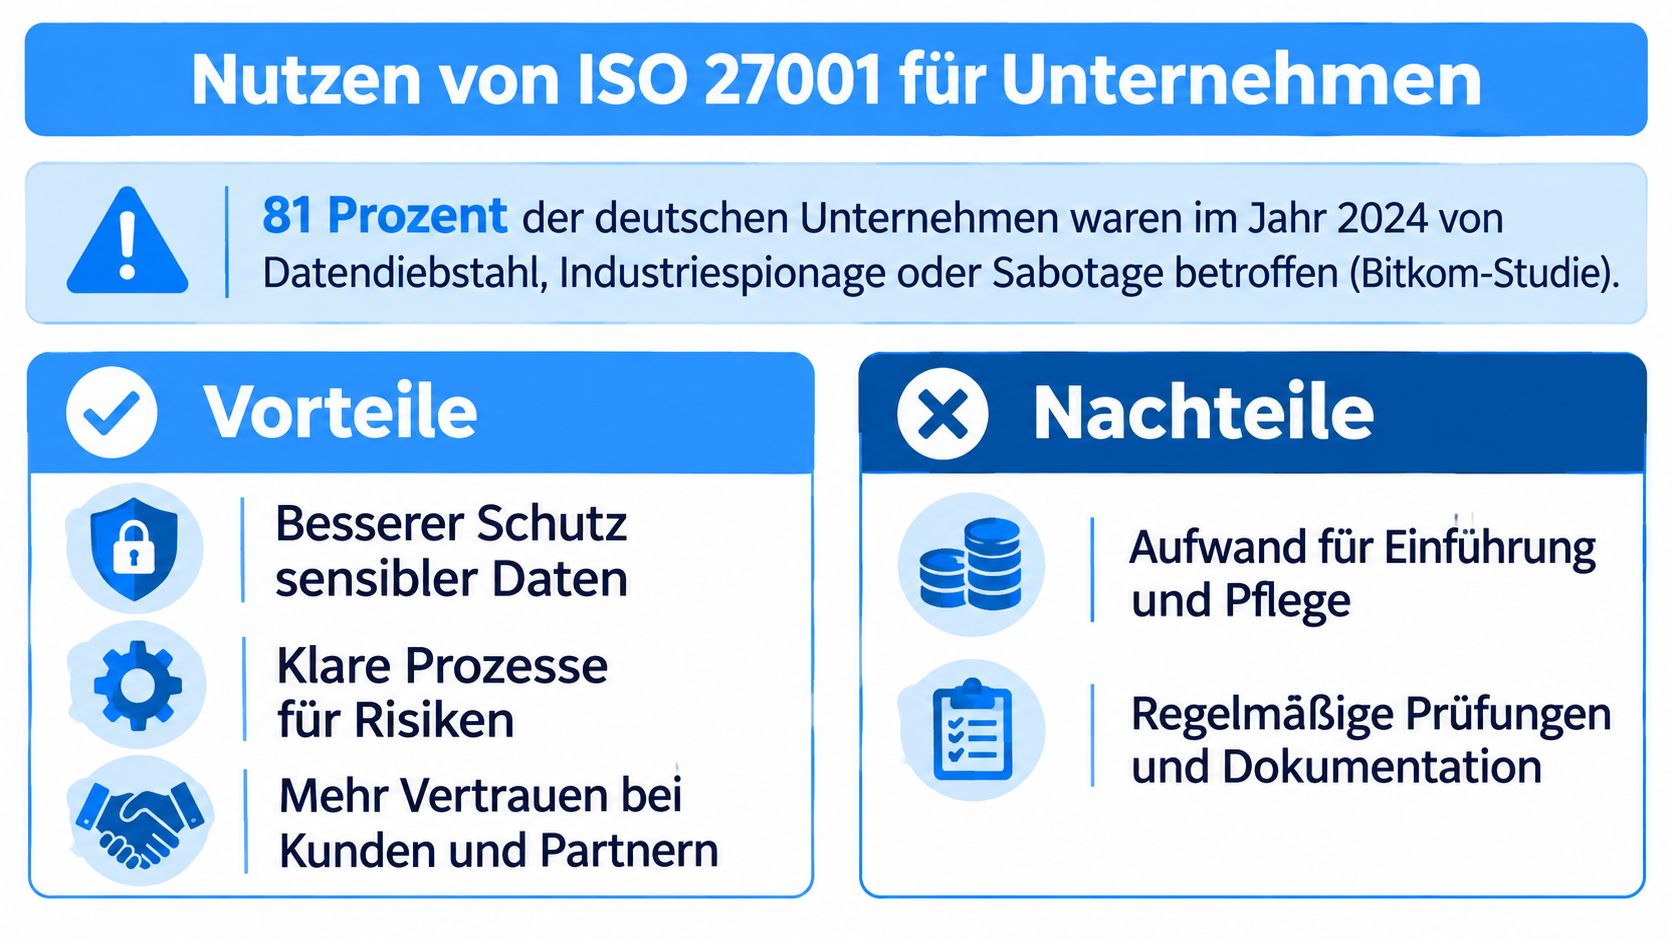
81 Prozent der deutschen Unternehmen waren im Jahr 2024 von Datendiebstahl, Industriespionage oder Sabotage betroffen. Die Zahl stammt aus der Bitkom-Studie Wirtschaftsschutz 2024, die Bitkom Research im Auftrag des Bitkom durchgeführt hat. Im Berichtszeitraum 2024/2025 wurden zusätzlich 461 Datenleaks bekannt, die Daten von Institutionen und Verbraucherinnen und Verbrauchern aus Deutschland enthielten, wie das Bundesministerium des Innern unter Berufung auf den BSI-Lagebericht 2025 mitteilt.
Die folgende Übersicht stellt Nutzen und Aufwand gegenüber.
Was ein ISMS im Alltag bringt
- Risiken statt Einzelmaßnahmen: Statt Firewall hier und Passwortrichtlinie dort entsteht eine begründete Reihenfolge, in der Maßnahmen nach Risiko bezahlt werden.
- Nachweise für Ausschreibungen: Geltungsbereich, Statement of Applicability und Auditstatus liegen als Dokumente vor und beantworten Fragen, die sonst einzeln per Mail geklärt werden.
- Klare Zuständigkeit: Ein benannter Informationssicherheitsbeauftragter mit Vertretung verhindert, dass Sicherheitsaufgaben zwischen IT und Geschäftsführung liegen bleiben.
- Lieferanten im Griff: Dienstleister werden bewertet, vertraglich gebunden und regelmäßig überprüft, statt einmal beim Onboarding abgehakt zu werden.
- Vorfälle mit Ablauf: Meldewege und Notfallpläne sind geübt, bevor der erste Vorfall eintritt. In der Krise entscheidet die Reihenfolge der Schritte über Stunden.
Ein Beispiel aus der Einkaufspraxis: Ein Team prüft einen Anbieter für Lead-Formulare und verlangt Geltungsbereich, Statement of Applicability und Auditstatus. Ein Anbieter mit ISMS legt drei Dokumente vor. Ein Anbieter ohne ISMS beantwortet dieselben Fragen einzeln, und niemand kann prüfen, ob die Antworten zueinander passen.
Für eine Plattform, die Landingpages, Funnels und Bewerbermanagement für Marketing-, Vertriebs- und HR-Teams bündelt, gehört die Zertifizierung deshalb zur Einkaufsprüfung: osiro ist nach ISO 27001 zertifiziert.
Wo der Nutzen endet
Nicht die Mitarbeiterzahl entscheidet, sondern die Kritikalität der verarbeiteten Daten, die Anforderungen der Kunden und die Abhängigkeit von Cloud-Diensten. Ein Handwerksbetrieb mit fünf Leuten und ohne sensible Kundendaten wird den Aufwand anders bewerten als ein Anbieter, dessen Kunden Personaldaten hochladen. Für den einen ist die Norm überdimensioniert, für den anderen die Voraussetzung, um überhaupt an Ausschreibungen teilzunehmen.
Die sinnvolle Frage vor dem Start lautet daher nicht, ob ein Zertifikat gut aussieht, sondern welche eigenen Risiken dadurch messbar besser werden. Wer diese Frage nicht beantworten kann, bezahlt Dokumentation ohne Wirkung.
Der Weg zur Zertifizierung Schritt für Schritt
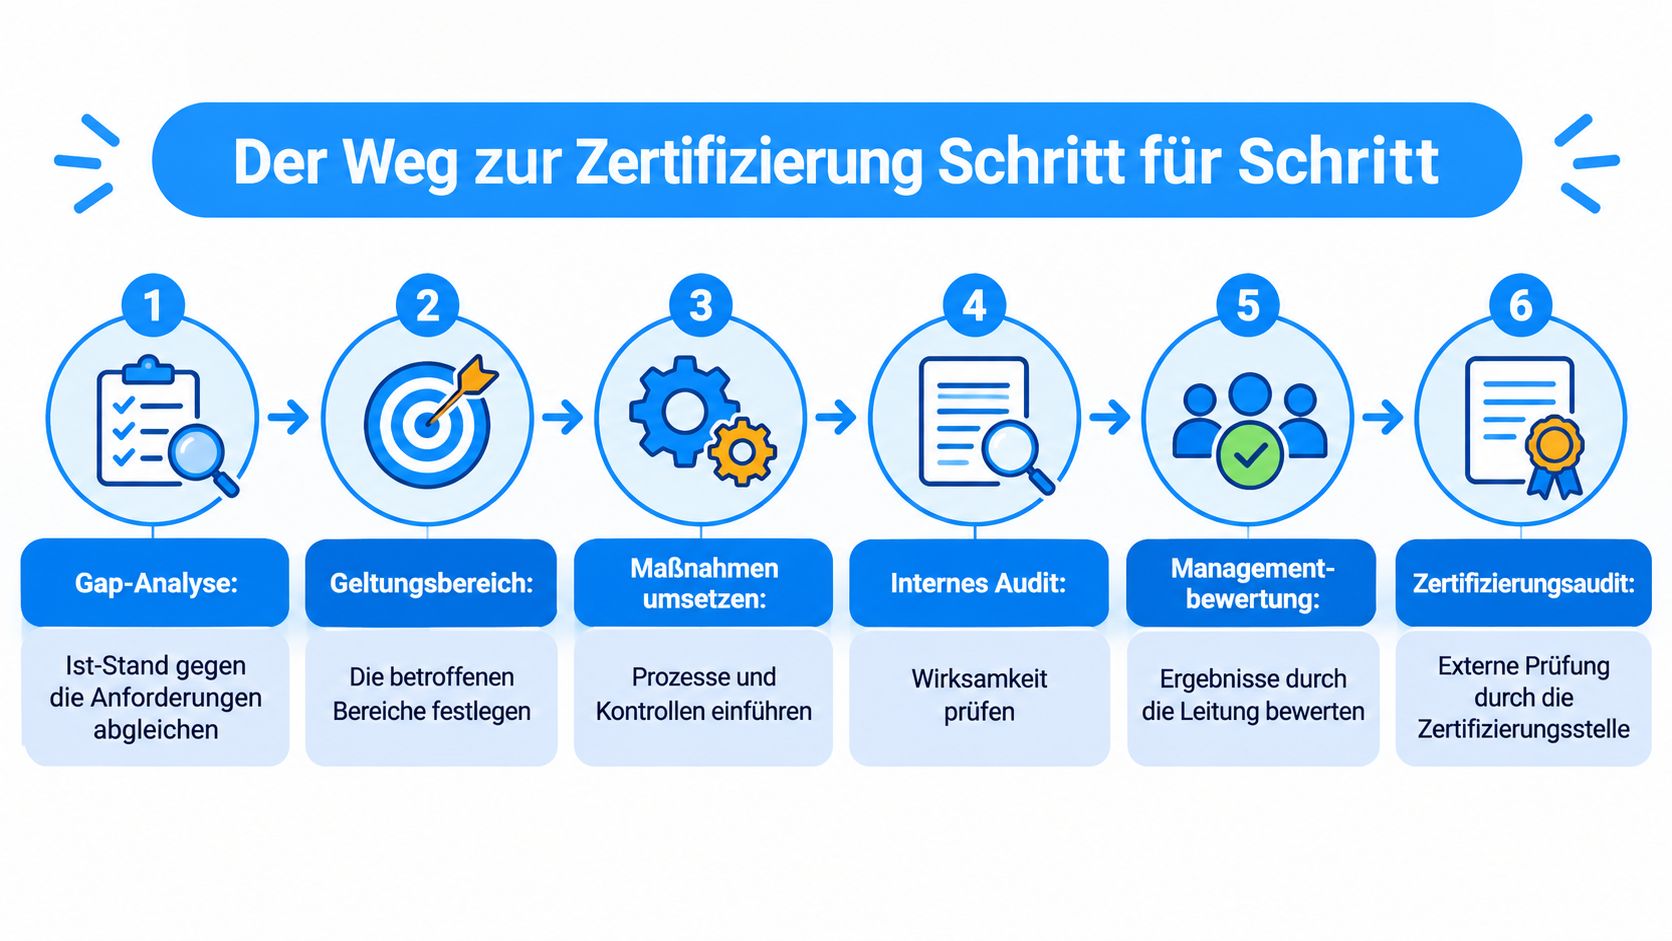
Eine ISO-27001-Zertifizierung entsteht nicht an einem einzigen Audittag. Sie folgt sieben Stationen: Zuerst wird der Ist-Stand geprüft, anschließend werden Geltungsbereich und Risiken festgelegt, Maßnahmen umgesetzt und ihre Wirksamkeit geprüft. Die Grafik zeigt den Ablauf im Überblick.
Wo die meiste Arbeit steckt
Am Anfang steht die Gap-Analyse. Dabei wird der bestehende Umgang mit Informationssicherheit mit den Anforderungen der Norm verglichen. Typische Lücken betreffen etwa die Dokumentation von Zugriffsrechten, die Bewertung von Lieferanten oder geübte Notfallpläne. Das Ergebnis hilft, den Geltungsbereich passend festzulegen: Ein zu weit gefasster Scope verursacht zusätzliche Pflege, ohne automatisch mehr Sicherheit zu schaffen.
| Phase | Ziel | Ergebnis |
|---|---|---|
| 1. Gap-Analyse | Ist-Stand mit den Anforderungen der Norm abgleichen | Liste offener Lücken |
| 2. Geltungsbereich und Risikoanalyse | Informationsverbund festlegen und Risiken bewerten | Scope-Dokument und Risikoregister |
| 3. Maßnahmen und Dokumentation | Maßnahmen auswählen, umsetzen und dokumentieren | Statement of Applicability und Richtlinien |
| 4. Internes Audit und Managementbewertung | Wirksamkeit des ISMS intern prüfen | Auditbericht und Maßnahmenplan |
| 5. Zertifizierungsaudit | Externe Prüfung durch eine zugelassene Stelle | Zertifikat bei bestandenem Audit |
| 6. Überwachungsaudits | Laufende Kontrolle der Wirksamkeit | Bestätigung des Zertifikats, in der Regel jährlich |
| 7. Rezertifizierung | Vollständige Neubewertung nach dem Zyklus | Erneuertes Zertifikat, in der Regel nach drei Jahren |
Der deutsche Weg über IT-Grundschutz
Bei einer Zertifizierung auf Basis von IT-Grundschutz prüft ein vom BSI zertifizierter Auditor die Umsetzung der Sicherheitsmaßnahmen und des ISMS. Danach wird der Auditbericht dem BSI vorgelegt, das über die Ausstellung des Zertifikats entscheidet.
Warum die Erstprüfung nur der Anfang ist
Das Zertifizierungsaudit prüft, ob das ISMS die Anforderungen erfüllt. Danach folgen Überwachungsaudits, die kontrollieren, ob die Prozesse weiterlaufen, Maßnahmen gepflegt werden und Änderungen im Geltungsbereich berücksichtigt sind. Das Zertifikat ist deshalb eher ein regelmäßiger Gesundheitscheck als eine einmalige Abschlussprüfung.
Jede Phase schafft Nachweise für die nächste. Werden Entscheidungen und Maßnahmen laufend dokumentiert, lässt sich der Auditverlauf nachvollziehen, statt ihn kurz vor der Prüfung rekonstruieren zu müssen.
Grenzen des Zertifikats und häufige Irrtümer
Der häufigste Irrtum lautet, ein ISO-27001-Zertifikat bedeute, dass jeder Server und jede Anwendung sicher ist. Das Zertifikat bestätigt, dass ein Managementsystem geprüft wurde, mit Risikoanalyse, Richtlinien, Nachweisen und Auditzyklus. Wer ein Zertifikat prüft, hält Unterlagen in der Hand, kein Sicherheitsversprechen.
Der Geltungsbereich ist die unsichtbare Grenze des Dokuments. Cloud-Dienste, Datenflüsse und Unterauftragnehmer liegen nur darin, wenn sie ausdrücklich benannt sind. Ein Zertifikat für die Zentrale sagt nichts über ein Rechenzentrum in einer anderen Region und nichts über den Support-Dienstleister, der Tickets mit Kundendaten bearbeitet.
Was das BSI ausdrücklich klarstellt
Für regulierte Kunden kommt eine zweite Grenze hinzu. Das BSI stellt ausdrücklich klar, dass eine ISO-27001-Zertifizierung nicht automatisch NIS-2-Konformität oder die vollständige Erfüllung von § 30 BSIG bedeutet. Sie kann als strukturierte Ausgangsbasis dienen und den Implementierungsaufwand senken, mehr nicht, wie die BSI-Expertise für kleine und mittlere Unternehmen ausführt.
Hinzu kommt das geteilte Verantwortungsmodell. Ein zertifizierter Plattformanbieter ersetzt weder sichere Konfigurationen noch geregelte Zugriffsrechte, Löschkonzepte oder Datenschutzprozesse beim Kunden. Der BSI-Lagebericht beschreibt die Lage in Deutschland für den Berichtszeitraum 1. Juli 2024 bis 30. Juni 2025 weiterhin als angespannt und beobachtet, dass Angreifer verstärkt leicht angreifbare Ziele mit schwacher Resilienz suchen.
Drei Missverständnisse, die im Einkauf Geld kosten
- Logo gleich Rundumschutz: Geprüft wird der Steuerungskreislauf, nicht jede Anwendung und nicht jede Schnittstelle.
- Zertifikat gleich Datenschutzkonformität: Informationssicherheit und Datenschutz sind zwei Regelwerke mit unterschiedlichen Nachweisen.
- Zertifiziert heißt auch Subdienstleister zertifiziert: Wer Unterauftragnehmer einsetzt, muss deren Status separat prüfen.
Die entscheidende Frage an einen Anbieter ist nicht, ob ein Zertifikat existiert, sondern welcher Geltungsbereich gilt, welche Nachweise vorliegen und wie die Wirksamkeit laufend überprüft wird.
Zertifikat und Geltungsbereich vor einer Entscheidung prüfen
Fünf Punkte reichen, um aus einem Logo eine belastbare Entscheidung zu machen.
- Zertifikat mit Nummer und Geltungsbereich anfordern. Ohne Scope-Angabe sagt das Dokument nichts über die Umgebung aus, in der Ihre Daten liegen.
- Prüfen, ob Cloud-Dienste, Standorte, Subdienstleister und Datenflüsse im Scope liegen. Fragen Sie konkret nach Rechenzentren, Support-Standorten und eingesetzten Unterauftragnehmern.
- Statement of Applicability, Auditstatus und aktuelle Zertifikatsabdeckung anfordern. Das SoA zeigt, welche Maßnahmen gelten und welche begründet ausgeschlossen wurden.
- Vorfall-, Notfall- und Business-Continuity-Prozesse nachfragen. Interessant ist nicht, dass ein Plan existiert, sondern wann er zuletzt geprüft wurde.
- Eigene Pflichten festlegen. Zugriffsrechte, Konfiguration, Verschlüsselung und Löschkonzept bleiben Aufgabe Ihres Teams, unabhängig vom Zertifikat des Anbieters.
Für osiro gilt dieselbe Liste. Wir sind nach ISO 27001 zertifiziert, arbeiten DSGVO-konform und stellen einen EU-Standardvertrag bereit. Angaben zu Zertifikat, Verschlüsselung, Vertragsunterlagen und Support nennen wir dort, wo sie belegt sind, und verweisen für Details auf unser Trust Center.
Anbieter lassen sich damit anhand des Geltungsbereichs und der Nachweise vergleichen, nicht anhand des Logos. Ein kleinerer Scope mit klaren Dokumenten ist aussagekräftiger als ein großes Zertifikat ohne Antworten auf die zweite Frage.
Wer Landingpages, Funnels und Bewerbermanagement über eine Plattform abwickelt, gibt Kontakt- und Personaldaten in fremde Hände, und genau dort entscheidet sich, ob ein Sicherheitsnachweis Substanz hat. osiro ist nach ISO 27001 zertifiziert, arbeitet DSGVO-konform und stellt einen EU-Standardvertrag bereit, damit diese Fragen vor dem ersten Einkaufsgespräch geklärt sind. Geltungsbereich, technische Angaben und alle weiteren Nachweise finden Sie unter osiro.