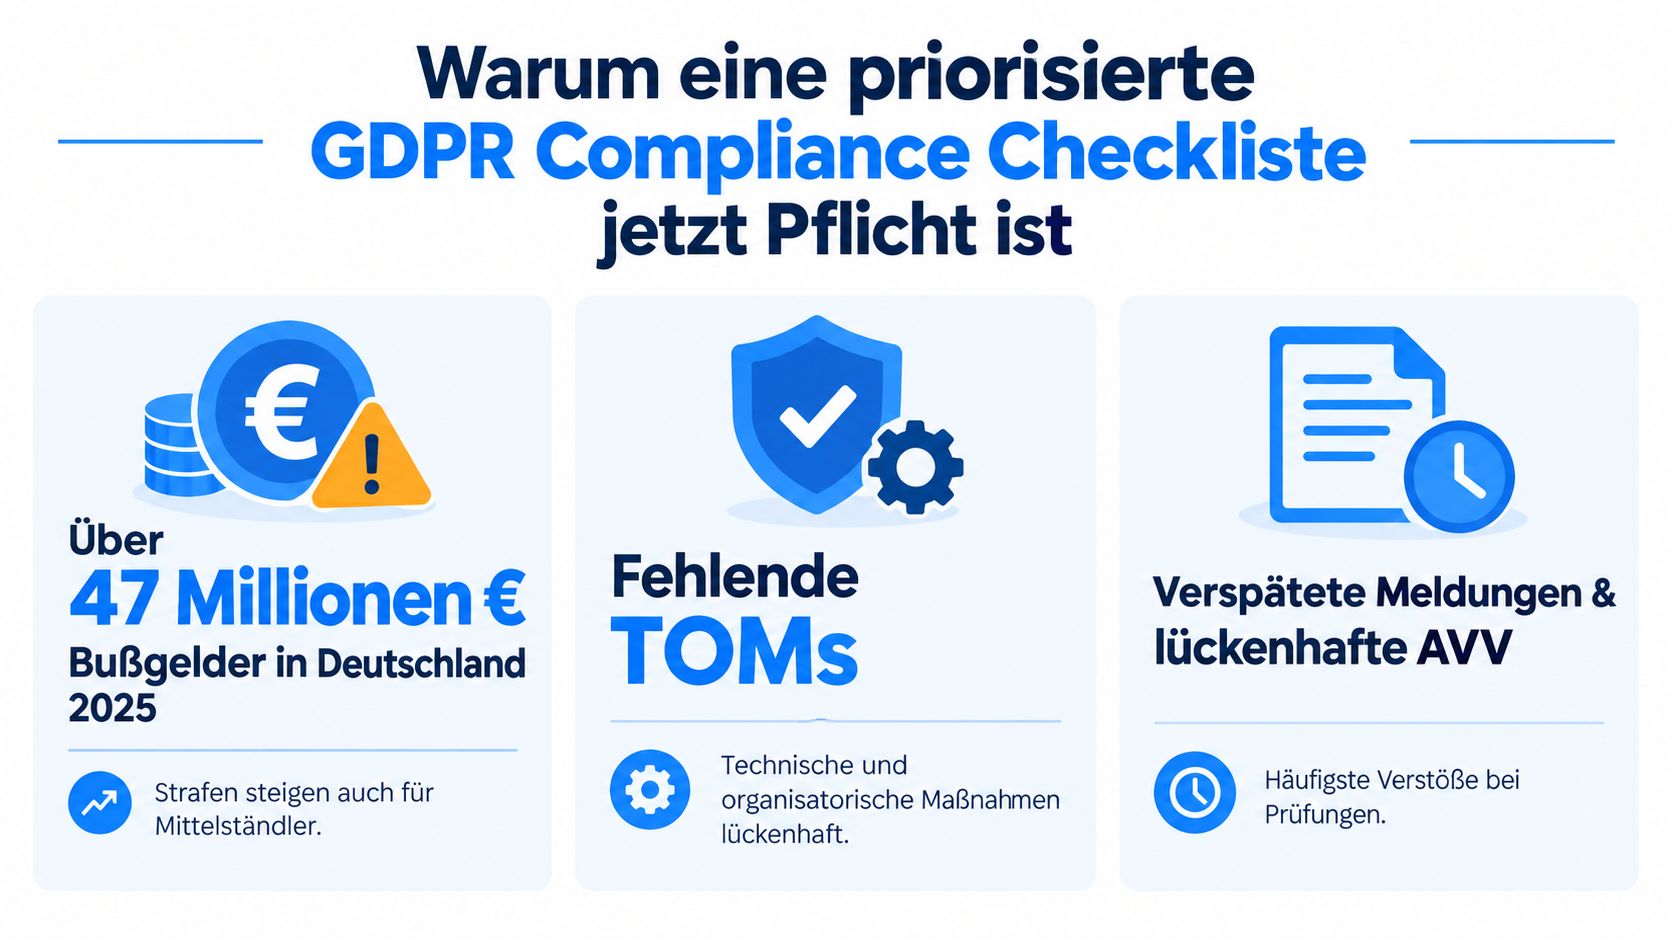
2025 verhängten deutsche Aufsichtsbehörden 249 DSGVO-Bußgelder mit einer Gesamtsumme von rund 46,9 bis 47 Millionen Euro. Der größte Einzelfall war eine 45-Millionen-Euro-Strafe gegen Vodafone durch die BfDI. Diese Zahlen sind kein abstraktes Rechtsrisiko. Sie zeigen, dass eine GDPR Compliance Checkliste für deutsche Unternehmen direkt mit technischen Schutzmaßnahmen, Auftragsverarbeitung und belastbarer Nachweisbarkeit verbunden ist. Die dokumentierte Bußgeldpraxis in Deutschland macht klar, wo Prüfungen praktisch ansetzen.
Eine statische Sammlung von Richtlinien schützt Ihr Unternehmen nicht. Entscheidend ist eine Kontrollkette, die Datenflüsse, Verantwortlichkeiten, Fristen und Eskalationen miteinander verbindet. Besonders kritisch sind heute Systeme, die CRM, Marketing, Recruiting und KI-Dienste koppeln. Genau dort entstehen die Lücken, die klassische Website-Checklisten übersehen.
Warum eine GDPR Compliance Checkliste jetzt Pflicht ist
Eine Compliance-Checkliste muss mit dem höchsten Risiko beginnen, nicht mit dem einfachsten Dokument. Wenn Ihr Unternehmen zwar eine Datenschutzerklärung veröffentlicht hat, aber nicht weiss, welche Leads aus einem Formular in CRM, Marketing-Automation, Supportsystem und KI-API gelangen, ist die zentrale Kontrollfrage unbeantwortet. Die Aufsicht prüft nicht, ob eine Datei existiert. Sie prüft, ob Sie die Verarbeitungskette beherrschen.
Der europäische Vergleich verschärft das Bild. Bis zum 1. März 2026 erfasste der CMS GDPR Enforcement Tracker europaweit 2.685 DSGVO-Bußgelder mit einem Gesamtvolumen von rund 6,11 Milliarden Euro. Zum 1. März 2025 waren es 2.245 Bußgelder und rund 5,65 Milliarden Euro. Das entspricht einem Zuwachs um 440 Sanktionen und 487,6 Millionen Euro. Für deutsche KMU bedeutet das: Eine Prüfung kann sich nicht mehr auf Cookie-Banner und AVV-Ordner beschränken.
Die richtige Reihenfolge entscheidet
Priorisieren Sie Ihre Prüfung in dieser Reihenfolge:
- Dateninventar: Erfassen Sie Systeme, Datenkategorien, Zwecke und Empfänger.
- Rechtsgrundlagen: Ordnen Sie jeder Verarbeitung eine dokumentierte Rechtsgrundlage zu.
- TOMs: Belegen Sie Schutzmassnahmen technisch und organisatorisch.
- Hochrisikoprozesse: Prüfen Sie Scoring, Profiling, KI und besondere Datenkategorien per DPIA.
- Melde- und Rechteprozesse: Testen Sie Datenschutzverletzungen sowie Auskunfts-, Lösch- und Widerspruchsanfragen.
Praxisregel: Eine Checkliste ist erst belastbar, wenn jeder Punkt einen Verantwortlichen, einen Nachweis und einen Eskalationsweg besitzt.
Seit 2025 und 2026 kommt eine weitere Ebene hinzu. KI-gestützte Leadqualifizierung, Recruiting-Filter und automatische Zuordnung müssen nicht nur unter der DSGVO bewertet werden. Fachbeiträge zur deutschen Praxis empfehlen, KI-Tools entlang von DSGVO und AI Act zu prüfen und dabei Trainingsdatenquellen, Update-Logik und Rechtsgrundlagen versioniert zu dokumentieren. Die aktuelle Einordnung für Deutschland zeigt außerdem, dass die DPO-Pflicht nicht pauschal an einer Mitarbeiterzahl hängt, sondern von den konkreten Verarbeitungstätigkeiten.
Wer diese Kontrollen früh organisiert, reduziert nicht nur Sanktionsrisiken. Er kann Kunden, Auftraggebern und Bewerbern nachvollziehbar erklären, welche Daten verarbeitet werden und wer dafür verantwortlich ist.
Dateninventur und Verzeichnis der Verarbeitungstätigkeiten aufbauen
Beginnen Sie nicht mit einer Vorlage. Beginnen Sie mit den Systemen, in denen personenbezogene Daten tatsächlich liegen. Ein Verzeichnis der Verarbeitungstätigkeiten ist keine juristische Ablage, sondern eine aktuelle Karte Ihrer Organisation.
Schritt 1 mit der Systeminventur starten
Erstellen Sie eine Liste aller Anwendungen und Datenablagen:
- CRM und Leadmanagement
- Website, Formulare und Marketing-Automation
- HR- und Recruiting-Software
- Cloud-Speicher und Ticketsysteme
- Telefonie, WhatsApp- oder E-Mail-Dienste
- Analyse-, Werbe- und BI-Systeme
- KI-Tools und externe KI-APIs
Starten Sie mit dem datenintensivsten Prozess. In vielen Unternehmen sind das Leadgenerierung oder Recruiting. Bei der Leadgenerierung sollten Sie auch den Ablauf Ihrer automatisierten Leadgenerierung prüfen, damit Formular, Routing, CRM und Nachfassprozess gemeinsam betrachtet werden.
Schritt 2 jeden Datenfluss beschreiben
Für jedes System dokumentieren Sie Zweck, Datenkategorien und betroffene Personen. Unterscheiden Sie mindestens zwischen Stammdaten, Verhaltensdaten, Bewerbungsdaten und besonderen Kategorien wie Gesundheits- oder biometrischen Daten. Notieren Sie auch interne Zugriffsrollen, externe Empfänger, Standorte der Verarbeitung und mögliche Drittlandtransfers.
Die zentrale Frage lautet: Welche Daten gelangen aus welchem Eingang in welches Zielsystem, über welchen Dienstleister und mit welchem Zweck? Eine Leadweitergabe an Vertriebspartner ist dabei genauso relevant wie ein Export aus dem HR-System in eine KI-Anwendung.
Schritt 3 Rollen und Rechtsgrundlagen trennen
Ordnen Sie jedes Glied der Verarbeitungskette ein:
- Verantwortlicher: Entscheidet über Zweck und Mittel der Verarbeitung.
- Auftragsverarbeiter: Verarbeitet Daten auf dokumentierte Weisung.
- Gemeinsame Verantwortliche: Legen Zwecke und Mittel gemeinsam fest.
- Drittlandempfänger: Erfordern eine dokumentierte Transferprüfung und passende Garantien.
Ergänzen Sie die jeweilige Rechtsgrundlage, Empfängerkategorien, technische und organisatorische Massnahmen sowie die geplante Löschfrist. Bei Drittlandtransfers gehören Standardvertragsklauseln und eine Transfer Impact Assessment in die Dokumentation.
Schritt 4 Löschung operationalisieren
Eine Löschfrist ist keine Zahl in einer Tabelle, solange kein System sie ausführt. Hinterlegen Sie Löschroutinen im CRM, ERP oder Ticketsystem und klären Sie, wie Backups, Exporte und Archive behandelt werden. Testen Sie, ob ein Löschantrag auch Marketinglisten, Supportdaten, HR-Ablagen und verbundene Dienstleister erreicht.
Ein vollständiges Verzeichnis beschreibt nicht nur, wo Daten liegen. Es zeigt, wer sie sehen darf, warum sie verarbeitet werden und wie sie wieder verschwinden.
Pflegen Sie die Einträge nach jeder neuen Anwendung, Prozessänderung oder Schnittstelle. Ein quartalsweiser Review mit den jeweiligen Fachverantwortlichen ist für operative Teams sinnvoll, weil SaaS-Konfigurationen und Subdienstleister sich schneller ändern als zentrale Richtlinien.
Technische und organisatorische Massnahmen wirksam umsetzen
Technische und organisatorische Massnahmen, kurz TOMs, sind der operative Kern jeder GDPR Compliance Checkliste. Sie gehören nicht allein in die IT. Marketing muss zeigen können, dass Reports pseudonymisiert sind. HR muss Rollen und Exporte kontrollieren. Die Geschäftsführung muss akzeptieren, dass Schutzmassnahmen Ressourcen und klare Entscheidungen benötigen.
Technische Kontrollen mit Nachweisen verknüpfen
Setzen Sie Verschlüsselung für gespeicherte Daten und bei der Übertragung ein. Für besonders sensible Auswertungen sollten Sie personenbezogene Identifikatoren pseudonymisieren oder aggregieren. Ein rollenbasiertes Berechtigungskonzept muss festlegen, wer Daten lesen, ändern, exportieren oder löschen darf.
Für Exporte personenbezogener Daten empfiehlt sich ein Vier-Augen-Prinzip. Protokollieren Sie administrative Zugriffe und sicherheitsrelevante Aktionen, definieren Sie eine begründete Aufbewahrung und prüfen Sie regelmässig, ob die Logs tatsächlich auffindbar und auswertbar sind. Backups brauchen zusätzlich eine getestete Wiederherstellung. Ein Backup, das niemand zurückspielen kann, ist kein belastbarer Kontrollnachweis.
Organisation und SaaS-Verträge zusammenführen
Schulen Sie Mitarbeitende mit Zugriff auf personenbezogene Daten und bewahren Sie die Nachweise auf. Legen Sie ein Incident-Response-Runbook mit Rollen, Kontaktwegen und Entscheidungsbefugnissen an. Bei Cloud-Diensten prüfen Sie nicht nur den Vertrag, sondern auch Anlagen zu TOMs, Subdienstleister, Datenstandorte und Löschprozesse.
| TOM-Bereich | Mindeststandard | Typischer Nachweis | Häufige Aufsichtsfalle |
|---|---|---|---|
| Zugriff | Rollenbasierte Rechte, regelmässige Überprüfung | Berechtigungsmatrix und Review-Protokoll | Ehemalige Mitarbeitende behalten Zugriffe |
| Verschlüsselung | Schutz bei Speicherung und Übertragung | Anbieterunterlagen, Konfiguration und Testprotokoll | Sicherheitsversprechen ohne konkrete Anlage |
| Pseudonymisierung | Identifikatoren in Analytics und BI trennen | Datenmodell, Konfiguration und Beispielreport | CRM-Reports enthalten direkt erkennbare Personen |
| Wiederherstellung | Backups und getestete Rücksicherung | Wiederherstellungsprotokoll | Backup vorhanden, Restore nie geprüft |
| Incident Response | Runbook, Eskalationswege und Rollen | Übungs- oder Vorfallprotokoll | Niemand entscheidet über Meldung und Eindämmung |
Wenn Marketing-Automation mehrere Systeme verbindet, dokumentieren Sie den vollständigen Ablauf. Ein Marketing-Automation-Workflow sollte deshalb nicht nur Conversion-Ziele, sondern auch Zugriffe, Zwecke, Empfänger und Löschlogik sichtbar machen.
Auftragsverarbeitung und Verantwortlichkeiten sauber regeln
Die wichtigste Vertragsfrage lautet nicht: „Haben wir einen AVV?“ Sie lautet: Wer entscheidet tatsächlich über Zweck und Mittel der Verarbeitung? Ein SaaS-CRM oder ein HR-Tool verarbeitet typischerweise auf Weisung Ihres Unternehmens. Eine Plattform, die gemeinsam Zielgruppen bestimmt, Kampagnen optimiert oder Leads für eigene Zwecke nutzt, kann dagegen eine gemeinsame Verantwortlichkeit begründen.
Zwei Rollenmodelle im direkten Vergleich
| Kriterium | Auftragsverarbeitung nach Art. 28 | Gemeinsame Verantwortlichkeit nach Art. 26 |
|---|---|---|
| Entscheidung über Zweck | Auftraggeber bestimmt den Zweck | Parteien bestimmen Zweck gemeinsam |
| Typisches Beispiel | CRM-, Cloud- oder HR-Dienstleister | Gemeinsame Leadplattform oder abgestimmte Marketingaktion |
| Zentrale Vereinbarung | AVV mit Weisungs- und Kontrollregeln | Vereinbarung über Zuständigkeiten und Betroffenenrechte |
| Eigene Zwecke des Dienstleisters | Nur im vereinbarten Rahmen | Gemeinsame Festlegung möglich |
| Hauptprüfpunkt | Weisung, Löschung, TOMs und Subdienstleister | Transparente Zuständigkeitsverteilung und Information |
Der AVV muss operativ prüfbar sein
Ein belastbarer AVV beschreibt Gegenstand, Dauer, Art und Zweck der Verarbeitung. Er nennt Datenarten, betroffene Personengruppen, Weisungsrechte, Unterstützung bei Betroffenenrechten, Meldepflichten, Löschung oder Rückgabe, Auditmöglichkeiten und TOMs. Die Unterauftragnehmer dürfen nicht in einer undurchsichtigen Generalklausel verschwinden. Sie müssen identifizierbar sein, und Änderungen brauchen einen kontrollierten Prozess.
Die Aufsicht fragt in der Praxis nach fehlenden oder generischen Vereinbarungen, nicht geregelten Subdienstleistern und einer Löschpflicht, die nach Wegfall des Zwecks keine Wirkung entfaltet. Prüfen Sie deshalb vor jedem Tool-Rollout, welche Rolle der Anbieter wirklich einnimmt und welche Daten er in eigenen Systemen weiterverarbeitet.
Bei KI- und Recruiting-Tools reicht der AVV nicht als Freigabe. Prüfen Sie zusätzlich Trainingsdaten, Eingabe- und Ausgabeflüsse, menschliche Kontrolle, Löschung und die dokumentierte Rechtsgrundlage.
Legen Sie die Prüfung in den Beschaffungsprozess. Kein neues Formular, kein Lead-Routing und kein automatisierter Recruiting-Schritt sollte produktiv gehen, bevor Datenschutzrolle, Vertrag, Datenfluss und technische Schutzmassnahmen freigegeben sind.
Consent Management im Marketing und auf der Website
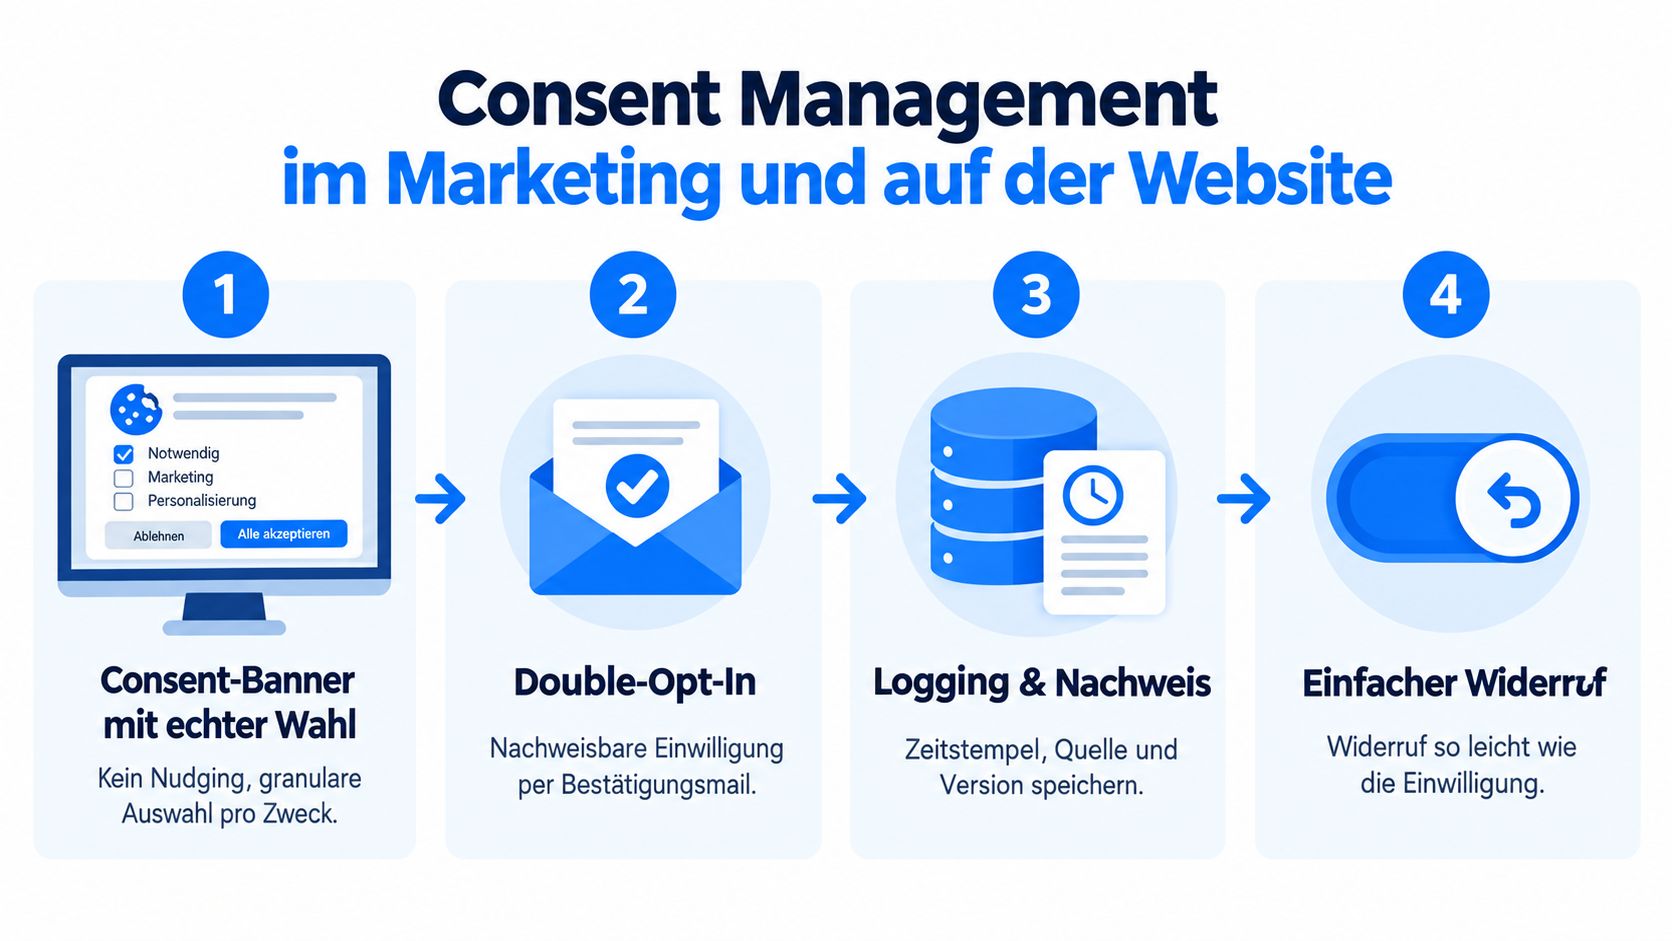
Ein Consent-Banner ist nur die sichtbare Oberfläche. Rechtskonformes Consent Management braucht eine nachweisbare Routine für Einwilligung, Zweckbindung und Widerruf. Wer Tracking vor der Entscheidung lädt oder mehrere Zwecke in einem Schalter bündelt, erzeugt ein Beweisproblem, das sich später kaum mit einer besseren Datenschutzerklärung lösen lässt.
Einwilligungen granular erfassen
Trennen Sie mindestens Analyse, personalisiertes Tracking, Newsletter, Lead-Routing und Dritttools. Das Banner muss eine echte Wahl ermöglichen, ohne vorangekreuzte Zustimmung oder versteckte Ablehnung. Nicht erforderliche Technologien dürfen erst nach einer gültigen Entscheidung aktiv werden.
Bei Newslettern und vergleichbaren Kontaktstrecken dokumentieren Sie Double-Opt-In, Quelle, Zeitpunkt, konkrete Version des Einwilligungstextes und den verwendeten Zweck. Die Person muss den Widerruf ebenso leicht ausüben können wie die Einwilligung. Ein sichtbarer Widerrufsbutton gehört deshalb dauerhaft in Reichweite, nicht in eine schwer auffindbare Unterseite.
Logs mit den nachgelagerten Prozessen verbinden
Speichern Sie Consent-Änderungen versioniert und halten Sie die Nachweise mindestens drei Jahre vor. Ein CRM-Workflow darf nur den Zweck ausführen, für den die Einwilligung erteilt wurde. Leads dürfen nicht stillschweigend in weitere Kampagnen, Zielgruppen oder Partnerprozesse gelangen.
Prüfen Sie regelmässig, ob der Widerruf tatsächlich alle Systeme erreicht. Dazu gehören CRM, Marketingplattform, Newsletterversand, Werbeaudiences und Lead-Routing. Für Kampagnen, die Offline-Abschlüsse zurück an Werbeplattformen senden, sollte auch die Übertragung von Offline-Conversions auf Zweck, Rechtsgrundlage und Datenminimierung geprüft werden.
Typische Kontrollpunkte der deutschen Aufsicht sind ein fehlender Widerrufsweg, vermischte Zwecke, Cookie-Walls und Tracking vor Consent. Lassen Sie sich nicht mit einem Screenshot des Banners abspeisen. Entscheidend sind die Logdaten und der technische Nachweis, dass die Entscheidung umgesetzt wurde.
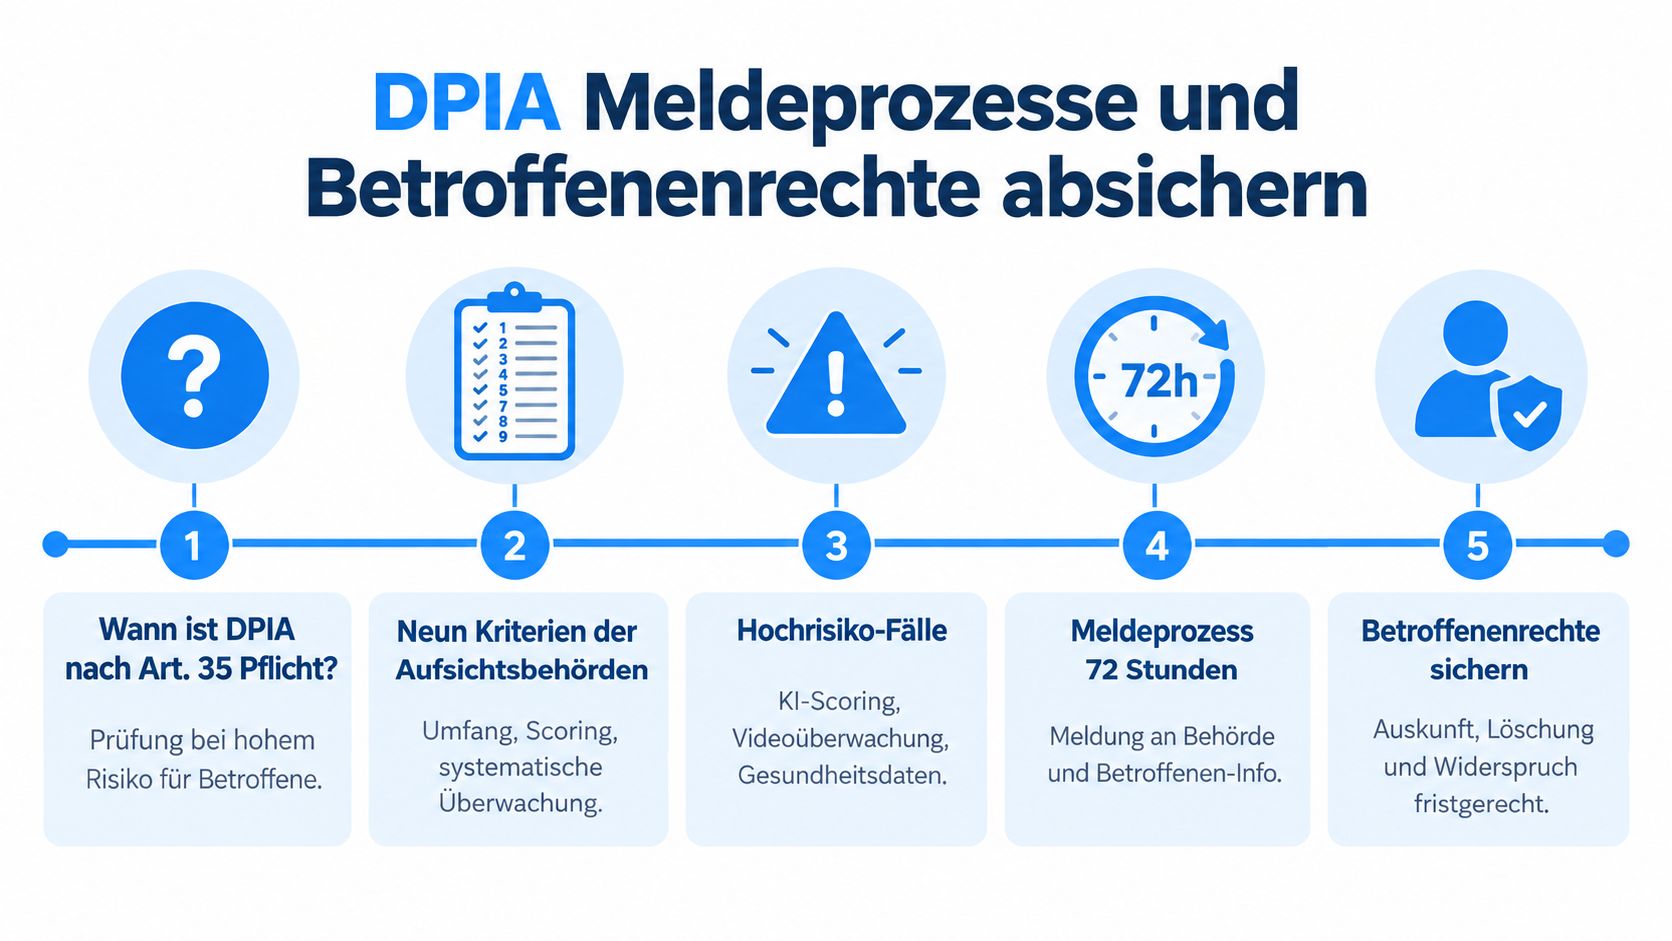
DPIA Meldeprozesse und Betroffenenrechte absichern
Eine Datenschutz-Folgenabschätzung, kurz DPIA oder DSFA, gehört vor einen Prozess mit hohem Risiko, nicht danach. Besonders kritisch sind systematisches Profiling, Scoring, neue Technologien, umfangreiche Datenmengen, sensible Daten und Verfahren, die Personen automatisch bewerten oder auswählen.
Hochrisikoprozesse früh erkennen
Prüfen Sie bei Marketing und HR insbesondere:
- automatisierte Leadbewertung oder Profilbildung
- KI-gestützte Vorauswahl von Bewerbungen
- Massenimporte in externe Plattformen
- Verhaltensanalyse über mehrere Kontaktpunkte
- Verarbeitung von Gesundheits- oder biometrischen Daten
- scheinbar anonymisierte Daten mit möglichem Re-Identifikationsrisiko
- systematische Überwachung oder umfangreiche Auswertungen
Die Aufsichtsbehörden arbeiten bei der Risikoprüfung mit Kriterien wie Umfang, Dauer, Überwachung, Bewertung, automatisierter Entscheidung, sensiblen Daten, Zusammenführung verschiedener Datenquellen, schutzbedürftigen Personen und Technologie. Dokumentieren Sie, welche Kriterien erfüllt sind, welche Folgen für Betroffene entstehen und welche Massnahmen das Risiko senken.
Datenschutzverletzungen ohne Zuständigkeitschaos bearbeiten
Definieren Sie im Runbook eine feste Reihenfolge:
- Erkennen und eindämmen: Zugriff sperren, Systeme sichern, Beweise erhalten.
- Bewerten: Datenarten, betroffene Personen, Zeitraum und mögliche Folgen klären.
- Entscheiden: Datenschutzverantwortliche, IT und Geschäftsführung bewerten die Meldepflicht.
- Melden: Die Aufsichtsbehörde muss bei bestehender Pflicht innerhalb von 72 Stunden informiert werden. Die Anforderungen an die Breach-Meldung sollten in Ihrem Runbook mit Kontaktweg und Vorlage hinterlegt sein.
- Dokumentieren: Ursache, Risiko, Entscheidung, Massnahmen und Kommunikation im Verletzungsregister festhalten.
Betroffenenrechte brauchen denselben Ende-zu-Ende-Ansatz. Auskunft, Löschung, Datenübertragbarkeit und Widerspruch müssen CRM, Marketing, Support, HR und Backups erreichen. Für die Antwort gilt grundsätzlich eine Frist von einem Monat. Legen Sie Eingangskanal, Identitätsprüfung, Systemsuche, Freigabe und Antwortvorlage verbindlich fest.
Laufende Governance mit AI Act DPO und Aufsichtspraxis
DSGVO-Compliance endet nicht mit einem Auditbericht. Deutsche KMU brauchen eine Governance-Routine, die neue Tools, Datenflüsse und Geschäftsprozesse laufend bewertet. Das gilt besonders für KI-gestützte Lead- und Recruiting-Prozesse, weil sich Modellversionen, Anbieterbedingungen und Verarbeitungszwecke ändern können.
Verantwortlichkeit verbindlich machen
Ordnen Sie jede Kontrolle einer Person oder Funktion zu. Eine RACI-Matrix trennt operative Durchführung, fachliche Verantwortung, Beratung und Information. Führen Sie zusätzlich ein zentrales Nachweisregister für Verarbeitungsverzeichnis, AVVs, TOMs, Consent-Versionen, DPIAs, Schulungen und Datenschutzverletzungen.
Prüfen Sie die DPO-Pflicht anhand Ihrer konkreten Verarbeitungstätigkeiten. Regelmässige und systematische Überwachung oder umfangreiche Verarbeitung besonderer Daten können entscheidender sein als eine pauschale Betrachtung der Unternehmensgrösse. Binden Sie den Datenschutzbeauftragten früh in KI-Freigaben, Recruiting-Automation und neue Leadmodelle ein.
Die Abschluss-Checkliste für die nächsten drei Monate
- Systeme erfassen: CRM, Marketing, HR, Cloud, Support und KI-Tools vollständig aufnehmen.
- Datenflüsse zeichnen: Eingänge, Schnittstellen, Empfänger und Standorte dokumentieren.
- Zwecke festlegen: Jede Verarbeitung mit Zweck und Rechtsgrundlage versehen.
- Verzeichnis pflegen: Art.-30-Einträge erstellen und Verantwortliche zuordnen.
- Löschung testen: Fristen in Produktivsystemen, Exporten und Backups prüfen.
- Rollen klären: Verantwortlicher, Auftragsverarbeiter und gemeinsame Verantwortliche trennen.
- AVVs prüfen: Gegenstand, Weisung, Löschung, Audits und Subdienstleister kontrollieren.
- Drittlandtransfers bewerten: Standardvertragsklauseln und TIA dokumentieren.
- TOMs belegen: Zugriff, Verschlüsselung, Pseudonymisierung und Wiederherstellung nachweisen.
- Berechtigungen bereinigen: Nicht mehr benötigte Konten und Rollen entfernen.
- Incident-Runbook aktualisieren: Meldeentscheidung, Kontakte und Eskalation festlegen.
- Breach-Übung durchführen: Einen realistischen Vorfall durchspielen und protokollieren.
- Consent prüfen: Banner, Zwecke, Logs und Widerruf technisch testen.
- Marketing synchronisieren: Einwilligungen an CRM, Versand und Routing weitergeben.
- Betroffenenrechte testen: Auskunft, Löschung und Widerspruch über alle Systeme simulieren.
- DPIA-Screening einführen: Neue KI-, Scoring- und Profilingprozesse vor dem Rollout bewerten.
- KI-Dokumentation versionieren: Trainingsdatenquellen, Update-Logik und Rechtsgrundlagen festhalten.
- Schulungen nachweisen: Rollenbezogene Datenschutzschulungen durchführen und dokumentieren.
- Aufsichtschecklisten nutzen: Prüffragen des BfDI und der zuständigen Landesbehörde einbeziehen.
- Review-Termin setzen: Die Governance-Routine quartalsweise mit Management und Fachbereichen durchführen.
Wer diese Punkte abarbeitet, sollte nicht nur den Status „erledigt“ markieren. Sammeln Sie konkrete Nachweise, testen Sie die Kontrollen und speichern Sie Entscheidungen mit Datum und Verantwortlichem. Für Teams, die Landingpages, Funnels, Leadmanagement, Routing und Marketing-Automation in einem gemeinsamen Datenmodell organisieren wollen, bietet osiro Funktionen für Lead- und Bewerberprozesse sowie dokumentierte Consent-Übergaben. Besuchen Sie osiro, wenn Sie Ihre Datenflüsse von der Erfassung bis zur Übergabe nachvollziehbar in einem System abbilden möchten.