Ein Webhook ist ein automatischer HTTP POST, den ein System an eine von dir registrierte URL sendet, sobald ein vorher festgelegtes Ereignis eintritt. Du wartest also nicht auf neue Daten, sondern das andere System meldet sich von selbst bei dir.
Das kennst du vom Paketversand. Du läufst nicht alle zehn Minuten zum Briefkasten, um zu schauen, ob etwas da ist. Stattdessen bekommst du eine Nachricht aufs Handy, wenn das Paket zugestellt wurde.
Genau diese Situation hast du im Arbeitsalltag, wenn ein Interessent ein Formular abschickt, eine Bewerbung eingeht oder eine Zahlung bestätigt wird. Ohne Webhook merkst du das oft erst, wenn jemand ins Postfach schaut, eine Liste exportiert oder das nächste Tool öffnet. Mit Webhook landet der Datensatz sofort dort, wo er weiterverarbeitet wird.
Wichtig ist dabei ein Perspektivwechsel. Ein Webhook ist kein fertiger, garantiert zuverlässiger Workflow. Er ist ein Transportkanal, der Ereignisse schnell überbringt, aber auch doppelt, verspätet oder gar nicht ankommen kann. Ob deine Integration im Betrieb trägt, entscheiden deshalb Signaturprüfung, Wiederholungslogik, Idempotenz und Datenschutz, nicht die Verbindung allein.
Was ist ein Webhook? Einfach erklärt mit dem Paketbeispiel
Stell dir vor, du erwartest ein Paket. Die umständliche Variante wäre, den ganzen Tag immer wieder zur Haustür zu gehen und zu prüfen, ob es schon da ist. Die bequeme Variante ist die Zustellbenachrichtigung auf deinem Smartphone. Du tust nichts, bis die Nachricht kommt, und reagierst dann sofort.
Genau so beantwortet sich die Frage, was ist ein Webhook. Ein Webhook ist eine automatische HTTP-Benachrichtigung, die eine Anwendung an eine zuvor hinterlegte URL sendet, sobald ein bestimmtes Ereignis eintritt. Die Daten kommen dabei meist als JSON im Body einer POST-Anfrage an.
Die drei Bestandteile
Jeder Webhook besteht aus denselben drei Teilen. Erstens das Ereignis, also der Auslöser, etwa ein neuer Lead, eine eingegangene Bewerbung, eine bestätigte Zahlung oder ein geänderter Auftragsstatus. Zweitens das sendende System, in dem dieses Ereignis passiert. Drittens die empfangende URL, also ein Endpunkt auf deinem Server oder in deinem Zielsystem, der die Nachricht entgegennimmt und weiterverarbeitet.
Die Verwechslung, die bei Einsteigern am häufigsten auftritt, ist die mit einer klassischen API. Bei einer API fragst du aktiv Daten ab, du stellst eine Anfrage und bekommst eine Antwort. Bei einem Webhook dreht sich die Richtung um. Das System schickt dir die Daten, ohne dass du gefragt hast.
Ein Webhook ist ein Rückruf des Systems an dich, kein Abruf durch dich.
Der Begriff ist übrigens nicht neu. Der Programmierer Jeff Lindsay prägte den Begriff „Webhook“ im Jahr 2007 im Zusammenhang mit einem „Web-Callback“, wie das connect-Glossar zum Webhook beschreibt. Das Konzept selbst entwickelte sich Mitte der 2000er-Jahre.
Für die Praxis ist ein anderer Punkt entscheidend. Webhooks bauen auf dem etablierten HTTP-Protokoll auf. Deshalb lassen sie sich meist ohne zusätzliche Übertragungsinfrastruktur in bestehende Webanwendungen einbinden. Du brauchst kein neues Protokoll und keine Spezialsoftware für den Transport, sondern einen sauber gebauten Empfänger.
Webhook und Polling im direkten Vergleich
Das Gegenmodell zum Webhook heißt Polling. Dabei fragt der Empfänger in festen Intervallen beim Sender nach, ob sich etwas geändert hat. Das ist das digitale Äquivalent zum ständigen Gang zum Briefkasten.
Rechnen wir ein Beispiel durch. Angenommen, dein System fragt alle fünf Minuten nach neuen Leads. Das sind 288 Anfragen pro Tag an die Schnittstelle des Senders. In den meisten dieser Abfragen wird sich gar nichts geändert haben, sie laufen also leer. Trotzdem erzeugen sie Last auf beiden Seiten.
Schlimmer ist die Verzögerung. Schickt ein Interessent sein Formular eine Minute nach der letzten Abfrage ab, sieht dein Team den Lead im ungünstigsten Fall erst knapp fünf Minuten später. Bei einem Intervall von einer Stunde wäre es entsprechend eine Stunde. Gerade bei Anfragen, auf die schnell reagiert werden soll, ist das verschenkte Zeit.
Die Kriterien nebeneinander
Beim Webhook meldet der Sender das Ereignis unmittelbar, sobald es eintritt. Anfragen entstehen nur dann, wenn wirklich etwas passiert ist. Die folgende Übersicht zeigt, worin sich beide Verfahren unterscheiden.
| Kriterium | Polling | Webhook |
|---|---|---|
| Auslöser | Empfänger fragt in festen Intervallen nach | Sender meldet das Ereignis sofort |
| Aktualität | Verzögerung bis zum nächsten Abfrageintervall | Nahezu sofort nach dem Ereignis |
| Serverlast | Viele leere Abfragen belasten beide Seiten | Anfragen nur bei tatsächlichen Ereignissen |
| Aufwand für den Empfänger | Einfach umzusetzen, aber ineffizient | Endpunkt, Signaturprüfung und Wiederholungslogik nötig |
| Typischer Einsatz | Sender bietet keine Ereignisse an | Neue Leads, Bewerbungen, Zahlungen, Statuswechsel |
Der Haken steht in der Zeile zum Aufwand. Polling ist technisch anspruchslos, du brauchst nur einen Zeitplan und einen API-Schlüssel. Ein Webhook verlagert die Arbeit zu dir. Du musst einen öffentlich erreichbaren Endpunkt betreiben, der rund um die Uhr Anfragen annimmt, die Signatur jeder Nachricht prüft und mit Wiederholungen umgehen kann.
Dazu kommt ein Punkt, den viele übersehen. Dein Endpunkt muss auch dann erreichbar sein, wenn du gerade ein Update einspielst oder dein Server neu startet. Ist er es nicht, hängt alles davon ab, ob und wie oft der Sender die Zustellung wiederholt.
Entscheidungsregel: Polling bleibt sinnvoll, wenn der Sender keine Ereignisse anbietet oder Änderungen nur selten auftreten. Webhooks lohnen sich, sobald Reaktionszeit zählt und du leere Abfragen vermeiden willst.
Beide Verfahren schließen sich übrigens nicht aus. Viele belastbare Integrationen nutzen den Webhook für die schnelle Reaktion und gleichen die Daten zusätzlich in größeren Abständen über die API des Senders ab. So fällt auf, falls ein Ereignis doch einmal verloren gegangen ist.
So läuft ein Webhook ab mit Beispiel-JSON und Empfänger-Code
Der Ablauf folgt immer derselben Reihenfolge, unabhängig davon, welche Systeme beteiligt sind. Für produktive Integrationen sollte der Endpunkt ausschließlich HTTPS verwenden, den Absender authentifizieren und den Zugriff, sofern verfügbar, zusätzlich per IP-Allowlist begrenzen, wie die Erklärung zu Webhooks bei Philogic Labs ausführt.
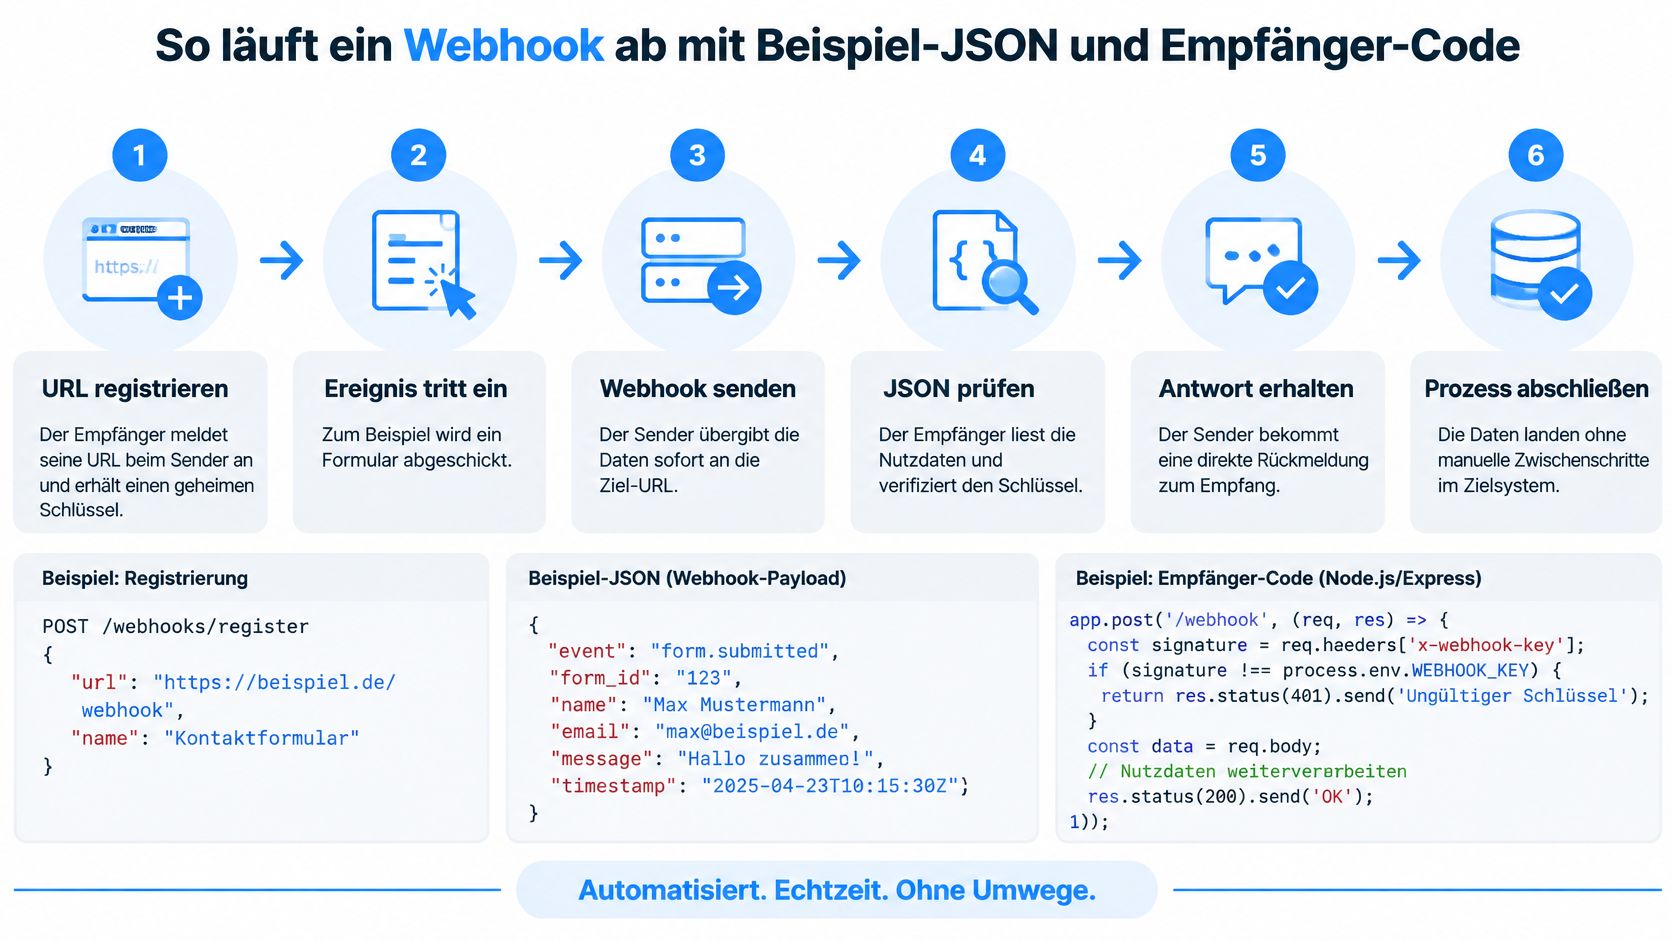
Der Ablauf in sechs Schritten
- URL registrieren: Der Empfänger hinterlegt seine Endpunkt-URL beim Sender, wählt die gewünschten Ereignisse aus und erhält einen geheimen Schlüssel für die Signaturprüfung.
- Ereignis tritt ein: Etwas passiert im sendenden System, zum Beispiel schickt ein Interessent ein Formular ab.
- Webhook senden: Der Sender baut ein JSON mit Ereignis-ID, Ereignistyp, Zeitstempel und Nutzdaten und schickt es als HTTP POST an die registrierte URL.
- Prüfen und bestätigen: Der Empfänger liest den Rohdaten-Body, prüft die Signatur, speichert die Ereignis-ID und antwortet sofort mit einem 2xx-Status.
- Asynchron verarbeiten: Die eigentliche Arbeit, etwa Kontaktanlage oder Nachrichtenversand, läuft danach über eine Warteschlange.
- Bei Fehler wiederholen: Schlägt die Zustellung fehl, wiederholt der Sender mit wachsenden Pausen, bis er eine erfolgreiche Antwort erhält oder aufgibt.
So sieht die Nachricht aus
Ein typischer Payload für einen neuen Lead enthält vier Teile. Die ereignis_id kennzeichnet das Ereignis eindeutig, zum Beispiel „evt_8f42a1“. Der typ sagt, was passiert ist, etwa „lead.created“. Der zeitstempel gibt an, wann das Ereignis eingetreten ist. Unter daten stehen die eigentlichen Inhalte, hier Name, E-Mail-Adresse, Telefonnummer und die Antworten aus dem Formular.
Entscheidend ist die Ereignis-ID. Webhooks werden in der Regel mindestens einmal zugestellt, nicht genau einmal. Kommt dieselbe Nachricht wegen einer Wiederholung zweimal an, erkennst du das nur an dieser ID. Ohne sie würdest du den Lead doppelt anlegen und möglicherweise an zwei Teams verteilen.
Ein minimaler Empfänger in Python
Der Empfänger liest zuerst die Rohdaten mit request.get_data(), bevor irgendetwas geparst wird. Dann berechnet er mit hmac.new(secret, body, hashlib.sha256) die erwartete Signatur und vergleicht sie mit hmac.compare_digest() gegen den Signatur-Header. Stimmt sie nicht, antwortet er mit 401.
Danach prüft er den Zeitstempel gegen ein kurzes Toleranzfenster und lehnt zu alte Anfragen ab. Das verhindert, dass jemand eine abgefangene, gültig signierte Nachricht später erneut einspielt. Anschließend speichert er die Ereignis-ID in der Datenbank. Ist sie schon vorhanden, antwortet er mit 200, tut aber sonst nichts. Genau das bedeutet idempotent.
Erst nach diesen Prüfungen stellt er das Ereignis in eine Queue und gibt 200 zurück. Die Verarbeitung, etwa das Anlegen des Kontakts und der Start einer Folgeaktion, übernimmt ein separater Worker. Wie solche Folgeaktionen als Prozess aussehen, zeigt der Beitrag zum Marketing Automation Workflow.
Die zwei Fehler, die fast jeder zuerst macht
Der erste Fehler ist die Signaturberechnung nach dem JSON-Parsing. Sobald du das JSON einliest und wieder ausgibst, kann sich die Byte-Repräsentation ändern, etwa durch Leerzeichen oder eine andere Reihenfolge. Die Signatur passt dann nicht mehr zum Body und jede legitime Nachricht wird abgelehnt. Die Prüfung muss deshalb immer auf den unveränderten Rohdaten laufen.
Der zweite Fehler ist lange Geschäftslogik vor der Antwort. Legst du erst den Kontakt an, versendest E-Mails und rufst drei weitere Systeme auf, bevor du antwortest, läuft der Sender in ein Timeout. Er hält die Zustellung für gescheitert und schickt die Nachricht erneut. Du erzeugst damit genau die Duplikate, die du vermeiden wolltest.
Merkmal eines gesunden Ablaufs ist, dass der Empfänger in Sekunden antwortet und die Verarbeitung danach folgt, nicht davor.
Typische Anwendungsfälle vom Lead bis zur Bewerbung
Der häufigste Fall ist der neue Lead. Ein Interessent füllt ein Formular auf einer Landingpage aus und bestätigt es. In diesem Moment feuert das Formularsystem einen Webhook, der den Datensatz sofort an das CRM oder an die Verteilungslogik übergibt. Das zuständige Team sieht die Anfrage ohne Verzögerung und kann reagieren, solange das Interesse frisch ist.
Im Recruiting läuft es gleich. Eine Bewerbung geht ein, der Webhook übergibt sie an das Bewerbermanagement und der Recruiter wird sofort informiert. Hängen an der Bewerbung Anhänge, die erst aus Dateien ausgelesen werden müssen, hilft ein Dienst, mit dem sich PDF-Dokumente digital weiterverarbeiten lassen, damit die Daten strukturiert im Zielsystem ankommen. Wie die Strecke davor aufgebaut ist, beschreibt der Beitrag zur automatisierten Lead-Generierung.
Ereignisse und Empfänger im Alltag
| Ereignis | Auslöser | Typischer Empfänger | Ergebnis |
|---|---|---|---|
| Neuer Lead | Formular auf der Landingpage abgeschickt | CRM oder Verteilungslogik | Zuständiges Team wird sofort informiert |
| Neue Bewerbung | Bewerbung eingegangen | Bewerbermanagement | Recruiter erhält direkt eine Benachrichtigung |
| Zahlung | Zahlung bestätigt | Buchhaltung oder Freischaltung | Leistung wird automatisch aktiviert |
| Terminbuchung | Termin im Kalender bestätigt | Telefonie oder Erinnerungs-Workflow | Erinnerung wird ausgelöst |
| Statusänderung | Vorgang wechselt die Phase | Automatisierung oder Reporting | Folgeaktion startet ohne manuelle Eingabe |
Allen Fällen ist gemeinsam, dass ein Mensch sonst der Flaschenhals wäre. Jemand müsste die Daten von einem System ins andere übertragen oder zumindest die Nachricht weiterleiten. Der Webhook nimmt genau diesen Zwischenschritt heraus.
Eine Verbindung ist noch keine Integrationsstrategie
Webhooks sind ein Teil der API-Integration, und deren Verbreitung ist in Deutschland seit Langem hoch. In einer 2016 veröffentlichten Untersuchung von Freeform Dynamics im Auftrag von CA Technologies mit 1.442 IT- und Geschäftsverantwortlichen, darunter 506 Personen aus Europa, nutzten in Deutschland knapp 84 Prozent der Organisationen APIs, um beispielsweise Webanwendungen zu entwickeln, wie der Bericht von DataCenter-Insider zur API-Nutzung in Deutschland darstellt.
Rund 82 Prozent setzten APIs zur Integration von Backoffice-Anwendungen ein und 74 Prozent banden Dienste von Drittanbietern ein. Gleichzeitig bezeichneten sich nur 22 Prozent der deutschen Befragten als fortgeschrittene API-Anwender. Diese Lücke zwischen Nutzung und Reife ist der Grund, warum einzelne Webhooks oft funktionieren, das Gesamtbild aber brüchig bleibt.
Ein Webhook verbindet zwei Systeme an einem Punkt. Er ersetzt keine Entscheidung darüber, welches System für welche Daten führend ist, wie Fehler behandelt werden und wer bei einer Störung alarmiert wird. Lege deshalb für jeden Anwendungsfall vorher fest, welche Felder überhaupt übertragen werden dürfen und was bei einem Ausfall des Zielsystems geschehen soll.
Sicherheit und Datenschutz bei Webhooks
Die gefährlichste Annahme lautet, ein Webhook sei automatisch sicher, weil er von einem bekannten System kommt. Das stimmt nicht. Dein Endpunkt ist öffentlich erreichbar, sonst könnte der Sender ihn nicht aufrufen. Ohne Authentifizierung ist er eine ungeschützte Schreibschnittstelle, an die jeder beliebige Daten schicken und damit Aktionen in deinem System auslösen kann.
Auch HTTPS löst dieses Problem nicht. Es schützt den Transportweg gegen Mitlesen und Verändern. Es beweist aber nicht, dass die Nachricht wirklich vom erwarteten Absender stammt. Jeder kann eine HTTPS-Verbindung zu deinem Endpunkt aufbauen.
Dafür gibt es die Signaturprüfung per HMAC. Der Sender berechnet mit einem geheimen Schlüssel eine Signatur über den Nachrichtentext und schickt sie im Header mit. Du rechnest mit demselben Schlüssel nach. Nur wer den Schlüssel kennt, kann eine gültige Signatur erzeugen.
Schutzmaßnahmen und das Risiko, das sie abwehren
| Schutzmaßnahme | Schützt vor | Umsetzung |
|---|---|---|
| HTTPS-Endpunkt | Mitlesen und Manipulation auf dem Transportweg | Nur HTTPS zulassen und Zertifikat pflegen |
| HMAC-Signatur | Gefälschten Anfragen ohne geheimen Schlüssel | Rohdaten mit dem Schlüssel prüfen, bevor sie geparst werden |
| Zeitstempel-Prüfung | Wiedereinspielen alter, abgefangener Anfragen | Zeitstempel gegen ein kurzes Toleranzfenster prüfen |
| Idempotenz über Ereignis-ID | Doppelte Verarbeitung bei Wiederholungen | Ereignis-ID speichern und bekannte IDs ignorieren |
| IP-Allowlist | Anfragen von unbekannten Quellen | Nur die dokumentierten Adressen des Absenders zulassen |
| Protokollierung | Fehlende Nachweise bei Störungen | Ereignis-ID, Zeitpunkt, Signaturstatus, Antwort und Retry-Zähler speichern |
Ein Punkt wird dabei regelmäßig verwechselt. Eine gültige Signatur verschlüsselt den Inhalt nicht. Sie belegt nur Herkunft und Unverändertheit. Ohne HTTPS kann der Payload auf dem Weg weiterhin mitgelesen werden. Du brauchst also beides, nicht eines von beiden.
Das BSI empfiehlt für Webanwendungen ausdrücklich Transportverschlüsselung und abgesicherte Kommunikationspfade, wie die Empfehlungen des BSI zu Webanwendungen ausführen. Für Webhooks kommt die Signaturprüfung als zweite Schicht dazu, zusammen mit Replay-Schutz, Protokollierung und einer Begrenzung auf die Ereignisse, die dein Endpunkt überhaupt verarbeiten darf.
Die Datenschutzebene
Lead-, Bewerber- und Kundendaten sind in der Regel personenbezogene Daten. Damit reicht die technische Frage nicht aus. Du musst zusätzlich klären, zu welchem Zweck die Daten übertragen werden, wer darauf zugreifen darf und wie lange sie gespeichert bleiben. Die DSGVO verlangt Zweckbindung, Zugriffskontrolle und Speicherbegrenzung, was die GDPR Compliance Checklist im Detail aufschlüsselt.
- Datenminimierung: Übertrage nur Felder, die das Zielsystem wirklich braucht, keine vollständigen Datensätze auf Vorrat.
- Getrennte Secrets je Umgebung: Test und Produktivsystem bekommen eigene Schlüssel, damit ein geleakter Testschlüssel keine Live-Daten gefährdet.
- Dokumentierte Empfänger: Halte fest, an welche Systeme und Dienstleister Daten fließen, inklusive der Subdienstleister.
- Löschkonzept: Lege fest, wann Payloads und Protokolle gelöscht werden, statt sie unbegrenzt aufzubewahren.
Die Frage, die viele Grundlagenartikel auslassen, ist deshalb die wichtigste. Welche Daten dürfen übertragen werden, zu welchem Zweck, wie lange werden sie gespeichert und wer ist Auftragsverarbeiter? Wer sie nicht beantwortet, hat zwar eine funktionierende Verbindung, aber keine belastbare Integration.
Lohnt sich ein Webhook für meinen Prozess und was prüfe ich vorher
Die Entscheidungsfrage ist schnell beantwortet. Ein Webhook lohnt sich, wenn Reaktionszeit zählt und der Sender Ereignisse anbietet. Beides ist bei Leads, Bewerbungen, Zahlungen und Terminbuchungen der Fall. Bei seltenen Änderungen oder fehlendem Ereignisangebot bleibt Polling die einfachere Wahl, weil du dann keinen Endpunkt betreiben und absichern musst.
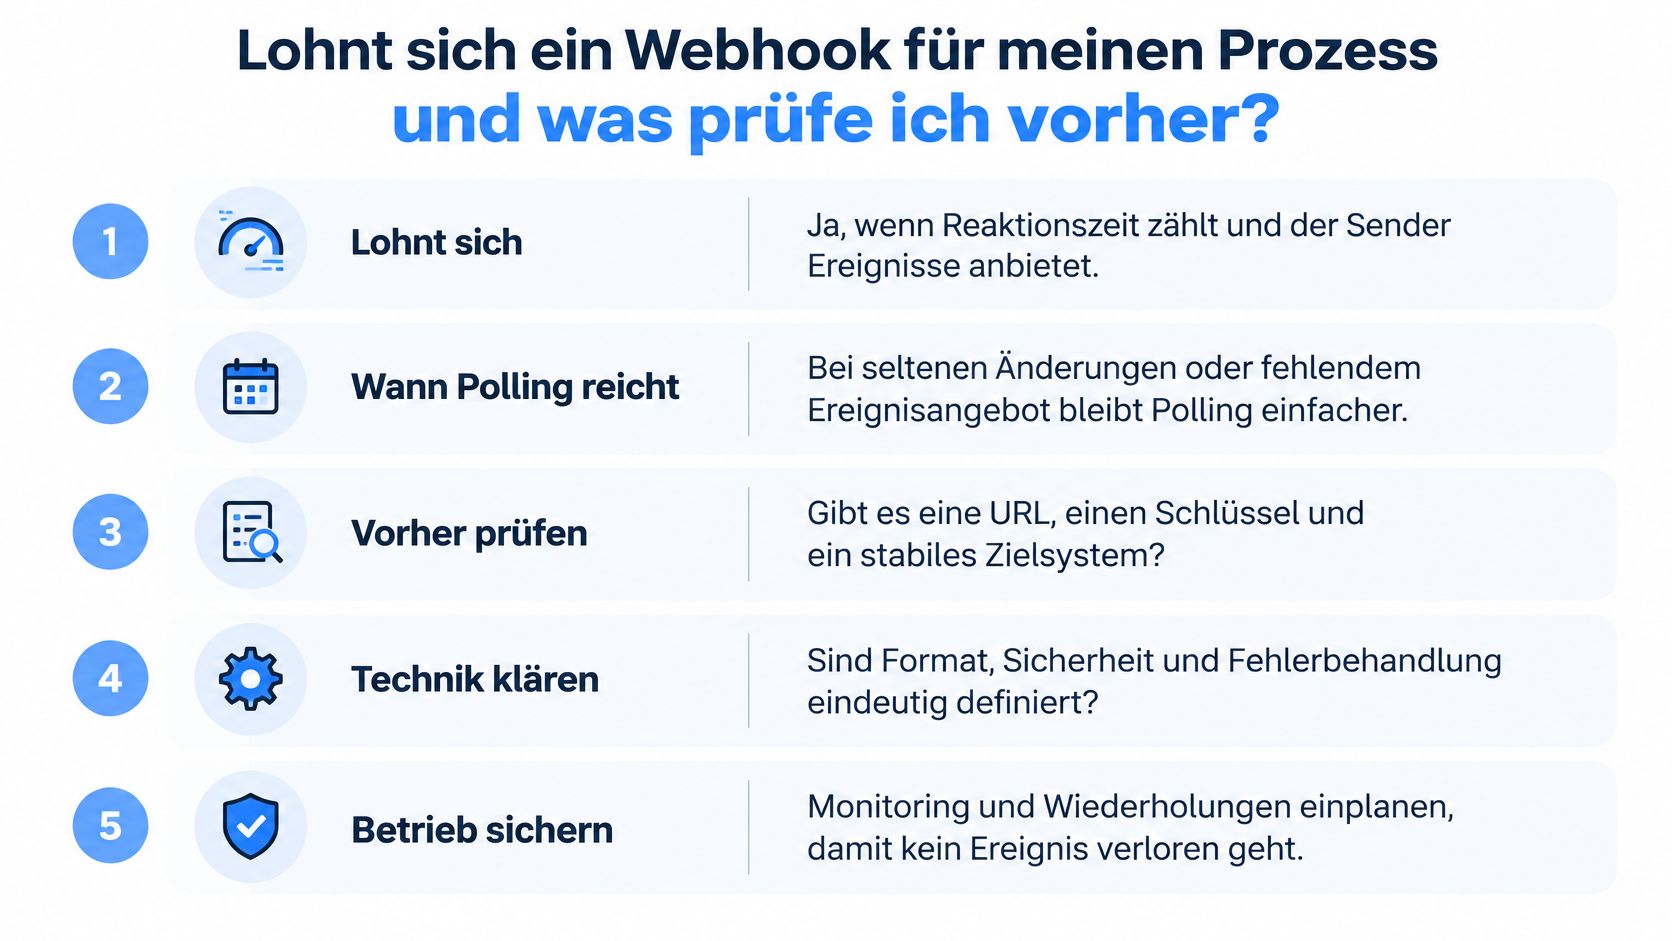
Die Prüfliste vor dem Start
- Ereignisse und Felder: Welche Ereignisse lösen aus und welche Felder sind wirklich nötig?
- Sicherheit: Sind HTTPS, Signaturprüfung, Replay-Schutz und die Begrenzung auf dokumentierte Absenderadressen umgesetzt?
- Deduplizierung: Gibt es eine Ereignis-ID, anhand derer doppelte Zustellungen erkannt werden?
- Speichern vor Verarbeiten: Wird das Ereignis dauerhaft abgelegt, bevor die Verarbeitung startet, damit bei einem Absturz nichts verloren geht?
- Protokollierung: Werden Ereignis-ID, Zeitpunkt, Signaturstatus und HTTP-Antwort festgehalten?
- Löschkonzept: Ist dokumentiert, wie lange personenbezogene Daten aus den Payloads aufbewahrt werden?
Als Beispiel für eine Lead-Strecke verbinden wir bei osiro eingehende Leads mit Wiedervorlagen und automatisierten Folgeaktionen und bieten dafür eine API sowie Webhooks mit Entwicklerdokumentation. Über osiro.hunter stehen dafür 1-Klick-Anrufe, WhatsApp und Wiedervorlagen bereit, während osiro.flow E-Mails, WhatsApp-Nachrichten und Follow-ups automatisch versendet.
Der nächste Schritt ist bewusst klein. Starte mit einem Testlauf mit genau einem Ereignis, etwa einem Testformular, das du selbst abschickst. Kontrolliere danach das Protokoll deines Empfängers, prüfe Signaturstatus und Verarbeitungsstatus und schicke dasselbe Ereignis ein zweites Mal, um die Deduplizierung zu testen. Erst wenn beides sauber durchläuft, gibst du die Strecke für den Live-Betrieb frei.
Wenn du Leads und Bewerbungen ohne manuelle Zwischenschritte in deine Systeme bringen willst, findest du bei osiro Landingpages, Funnels, Lead- und Bewerberverwaltung sowie Automatisierung in einer Plattform, inklusive API und Webhooks mit Entwicklerdokumentation für deine Anbindungen. Schau dir an, wie eine Strecke vom Formular bis zur automatisierten Folgeaktion bei dir aussehen könnte, und plane deinen ersten Webhook-Testlauf mit einem einzigen Ereignis.